
تقرير جديد من كاسبرسكي يستعرض اتجاهاً متزايداً نحو هجمات «الابتزاز بلا تشفير»
برمجية فدية جديدة تستولي على أجهزة المؤسسات دون تشفير الملفات

نشر فريق الاستجابة للطوارئ العالمية (GERT) لدى شركة كاسبرسكي تقريراً جديداً لتحليل أسلوب متطورٍ استُخدم ضمن عائلة برمجيات الفدية Payload. فقد اكتُشف هذا الهجوم خلال الاستجابة لحادثة أمنية في شركة تصنيع موجودة في منطقة الشرق الأوسط، وهو إلى ذلك يعكس تحولاً كبيراً في طبيعة الجرائم السيبرانية؛ إذ أحكم المهاجمون سيطرتهم الكلية على شبكة الشركة وأجبروا حواسيبها على الإغلاق، وعرض رسائل طلب الفدية، وتغيير خلفيات سطح المكتب دون نشر أي برمجيات تشفير مستخدمة عادة في هجمات برمجيات الفدية.
وتكشف تلك الحادثة عن أحد الاتجاهات البارزة التي استعرضها تقرير كاسبرسكي عن حالة برمجيات الفدية لعام 2026، الذي صدر في وقت سابق من العام الحالي؛ إذ يتخلى المهاجمون بشكل متزايد عن أسلوب التشفير التقليدي للملفات، ويستعيضون عنه بأسلوب «الابتزاز بلا تشفير»، بحيث يركز الهجوم على تعطيل العمليات التشغيلية فوراً وتسريب بيانات حساسة ومسروقة على الشبكة المظلمة، وبذلك يستغنون عن مفاتيح التشفير المستخدمة عادة لابتزاز الضحايا والحصول على الأموال.
مرحلة العدوى الأولية: التسلل عبر الباب الأمامي
بدلاً من استخدام فيروسات برمجية خبيثة لاختراق الشبكة والتسلل إليها، تخطى المهاجمون الدفاعات الأولية عبر الحصول على صلاحيات المسؤول. ومن المرجح أنهم حصلوا على بيانات اعتماد مستخدمين لديهم صلاحيات عالية من خلال التصيد الاحتيالي، واستخدموها لتسجيل الدخول مباشرة إلى شبكة الشركة عبر الوصول عن بعد ونقاط الدخول للشبكة الافتراضية الخاصة (VPN). وقد مرّت هذه الأنشطة كلها دون اكتشاف، حيث ظهر المهاجمون أمام أنظمة المراقبة الأمنية كأنهم موظفون تقنيون شرعيون يسجلون الدخول إلى حساباتهم لإتمام مهام روتينية.
تطور الهجوم: استخدام قواعد الشبكة نفسها كسلاح
استغل المخترقون أدوات إدارية موثوقة في الشركة لمتابعة عملية الهجوم؛ إذ استهدفوا الدليل النشط في الشركة (يعد العمود الفقري لشبكتها) وأنشأوا قاعدة خبيثة ضمن أسلوب نهج المجموعة (GPO). حيث يستخدم مسؤولو الشبكة أسلوب نهج المجموعة (GPO) لتهيئة الإعدادات على آلاف الحواسيب الخاصة بالموظفين. ولمّا كانت سياسة المجموعة آلية إدارية شرعية ذات صلاحيات واسعة، فقد تبدو التغييرات الخبيثة التي يجريها المهاجمون عبر الحسابات المخترقة ذات الصلاحيات العالية كأنها أنشطة اعتيادية لفريق تكنولوجيا المعلومات في الشركة. ومن خلال شن هذا الهجوم بأكمله من خلال قاعدة خبيثة ضمن أسلوب نهج المجموعة (GPO) أطلقوا عليها PAYLOAD، مارس المهاجمون أنشطتهم بسرية تامة؛ إذ عطلت القاعدة الخبيثة حسابات المسؤول المحلي، ونشرت رسائل طلب الفدية، وتحكمت كلياً بخلفية سطح المكتب وشاشة القفل في كل حاسوب لعرض صورة طلب الفدية، وتم ذلك كله بمجرد تطبيق الأنظمة للسياسات المحدثة.
استخراج البيانات إلى الشبكة المظلمة
ركزت جهود المهاجمين على تسريب أصول مؤسسية قيّمة. فحالما تنتهي عملية السرقة ويتم تفعيل إجراءات الحظر الإدارية، ينشر المهاجمون البيانات المستخرجة على الشبكة المظلمة لاستكمال عملية الابتزاز.
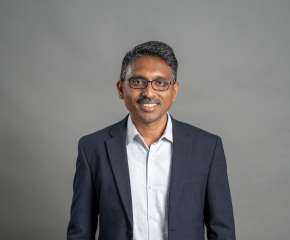
يعلق على هذه المسألة السيد الرفاعي، خبير الأمن في فريق الاستجابة للطوارئ العالمية لدى كاسبرسكي: «تكشف الأساليب المتبعة في هجوم PAYLOAD عن تطور جديد في أساليب المجرمين السيبرانيين. فعندما يتحكم المهاجمون بقواعد الشبكة المركزية، لا يكفي فحص الأجهزة (النقاط الطرفية) بحثاً عن البرمجيات الخبيثة طالما ظلت قواعد سياسة المجموعة الخبيثة نشطة. لذلك، ينبغي للمؤسسات أن تمنح الأولوية لحظر قواعد السياسات الخبيثة من مصدرها، وتأمين بيانات اعتماد المسؤولين بشكل دقيق، والاعتماد في دفاعاتها على مراقبة سلوك المستخدمين بدلاً من الاكتفاء بعمليات الفحص للعثور على البرمجيات الخبيثة.»
توصي كاسبرسكي بإجراء التدابير الأمنية التالية لمواجهة التهديدات السيبرانية المشابهة:
- ينبغي لمسؤولي الشبكة مراقبة جميع عمليات إنشاء وتعديل قواعد أسلوب نهج المجموعة (GPO) بشكل دقيق، كما يجب إعداد تنبيهات الأمان للتفعيل فوراً عند ربط قاعدة جديدة بجذر شبكة الشركة.
- يجب التأكد من فرض المصادقة متعددة العوامل ذات الأمان المرتفع والقدرة على مكافحة التصيد الاحتيالي (مثل مفاتيح الأمان المادية) عند أي وصول إلى أنظمة إدارة الشركة ونقاط اتصال ودخول الشبكة الافتراضية الخاصة (VPN).
- ينبغي فرض حدود إدارية صارمة؛ فيجب ألا يمتلك المسؤولون العامون في قسم تكنولوجيا المعلومات مفاتيح رئيسية تتيح لهم الوصول إلى جميع محطات العمل والخوادم. وينبغي أن يقتصر استخدام حسابات مسؤول النطاق ذات الصلاحيات العالية على أنظمة مخصصة ومعزولة.
يمكنكم الاطلاع على التقرير كاملاً من موقع Securelist.com.
نبذة عن كاسبرسكي:
تأسست كاسبرسكي في عام 1997، وهي شركة عالمية رائدة في مجال الأمن السيبراني وحماية البيانات الرقمية. وبفضل نهجها المبتكر في مجال الأمن السيبراني، تحمي الشركة المستهلكين، والشركات، والبنى التحتية الحيوية، والحكومات من التهديدات السيبرانية، وقد وفرت الحماية لأكثر من مليار جهاز حتى الآن. وتضمن كاسبرسكي الأمن السيبراني الأنسب للأعمال، حيث تركز على تحقيق نتائج ملموسة، وحماية الإيرادات، وتخفيف أعباء العمل، وتجنب فترات التوقف عن العمل. وتتطور خبرة الشركة العميقة دوماً في مجال استخبارات التهديدات والأمن، حيث توظف خبرتها لتقديم حلول وخدمات مبتكرة لحماية المؤسسات من جميع الأحجام بدءاً بالشركات الصغيرة ووصولاً إلى المؤسسات الكبيرة. وتجمع كاسبرسكي بين تقنيات الحماية الموثوقة والمدعومة بالذكاء الاصطناعي، وسهولة الإدارة، ودعم الخبراء. وقد حظيت باعتراف واسع في الاختبارات الأمنية المستقلة، وحازت ثقة ملايين المستخدمين ونحو 200 ألف مؤسسة حول العالم. كما تساعد كاسبرسكي في اكتشاف التهديدات السيبرانية مبكراً، والاستجابة لها بشكل أسرع، والعمل بثقة أكبر وحرية أعلى، وذلك لحماية كل ما يهم عملاءنا. لمزيد من المعلومات: www.kaspersky.com
 المحكمة الاقتصادية تقضي بالحبس 10 سنوات للمتهمين في قضية توظيف أموال بمليار...
 محافظ سوهاج يحيل واقعة مصرع 3 أشخاص داخل بيارة صرف صحي بجرجا...
 العناية الالهية وسرعة تدخل العميد تامر يسرى تنقذ المنطقة الصناعية بقويسنا من...
 من موقع الحادث : محافظ المنوفية يتفقد حريق منفذ بيع وتعبئة مواد...
 جامعة السويس تنظم حفل استقبال الطلاب الجدد
 مسيرة تطوير الجولف تتواصل .. ”جولة التطوير الآسيوية” تعود إلى مصر عبر...